Qué se sabe sobre el supuesto hackeo a la ANSES y cómo cuidar tus datos
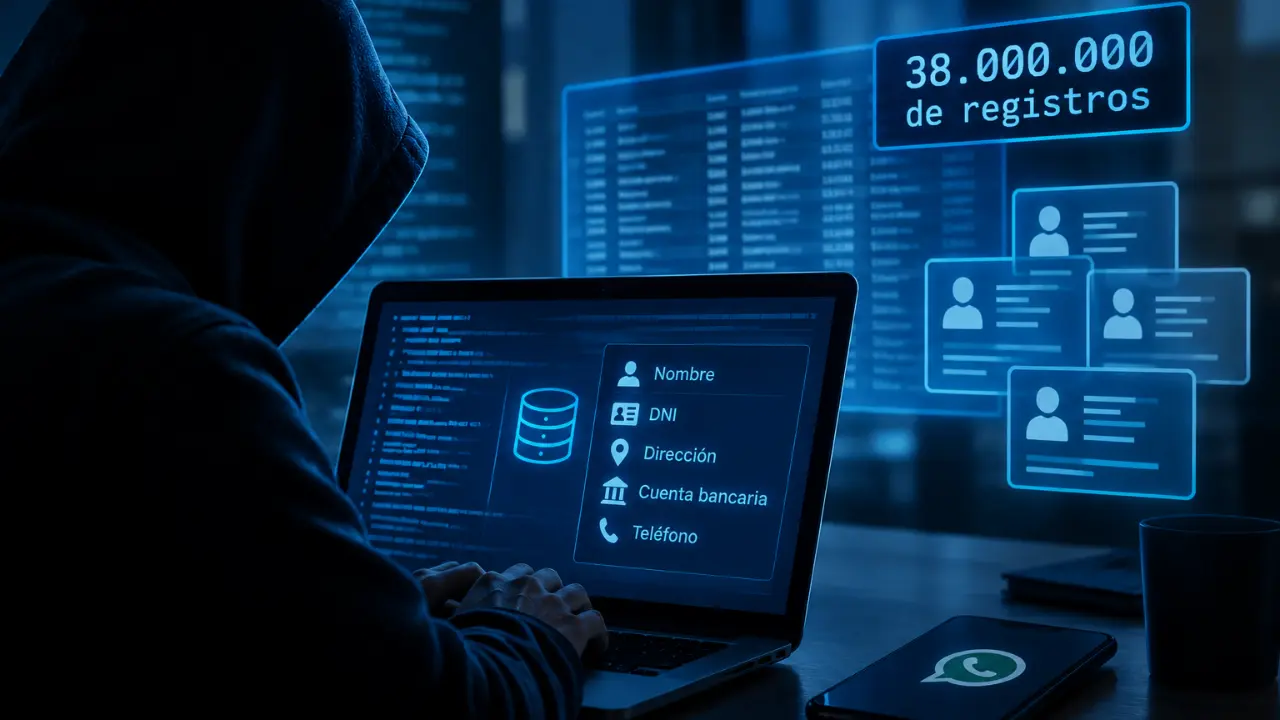
- Circula un mensaje viral que afirma que la base de datos de ANSES supuestamente fue hackeada y que se habrían robado 38 millones de registros.
- La información surgió de una publicación en un foro de la dark web y fue difundida por sitios especializados en ciberseguridad que aclararon que hasta el momento no había sido verificada. ANSES negó a Chequeado que haya sufrido un hackeo.
- El mensaje también advierte sobre estafas por WhatsApp: nunca compartas códigos de verificación, contraseñas ni datos bancarios, y activá la autenticación en dos pasos para proteger tu cuenta.
Circula en redes sociales un mensaje que afirma que la base de datos de la Administración Nacional de la Seguridad Social (ANSES) fue hackeada y que se habrían robado 38 millones de registros. El texto también vincula esta supuesta filtración con estafas a través de WhatsApp.
El mensaje viral señala: “Ayer hackearon la base de datos del Anses. Robaron 38 Millones de datos. Te llaman desde un Andreani falso y te dan todos tus datos, nombre dirección DNI cuenta de Banco para después pedirte el código de WhatsApp y te hackean el celular, ojo tengan cuidado y avisen a los conocidos”.
Múltiples pedidos de verificación de este contenido llegaron al número de WhatsApp de Chequeado (+54 911 6270 4259). Además, el supuesto hackeo fue mencionado en distintas publicaciones en redes sociales.
Qué se sabe sobre la supuesta filtración de datos de ANSES
El 14 de septiembre, dos medios enfocados en amenazas de ciberseguridad, Daily Dark Web y Dark Web Informer, informaron sobre una supuesta filtración masiva de datos de la seguridad social argentina. Ambos aclararon que la información no había sido verificada.
La denuncia se originó en una publicación realizada en un foro de la Dark Web por un usuario que aseguró tener 38 millones de registros extraídos de bases de datos del Sistema Integrado Previsional Argentino (SIPA), administrado por ANSES. Según esa publicación, los registros corresponderían a los datos personales de unos 9,5 millones de personas y el supuesto hacker pretendía venderlos.
A partir del posteo en X realizado por uno de los medios referidos, el contenido fue replicado por usuarios de Argentina en distintas redes sociales.
Hasta el momento, no hay confirmación pública independiente de que se haya producido el supuesto hackeo ni de que los datos mencionados hayan sido efectivamente extraídos de las bases de ANSES.
Consultado por Chequeado, ANSES negó que el organismo haya sido hackeado y señaló que “por el momento no tienen ninguna denuncia”.
Por su parte, Andreani publicó en su cuenta oficial de Instagram una advertencia sobre posibles estafas: “Desde Andreani nunca te vamos a pedir contraseñas, códigos de verificación ni datos bancarios a través de mensajes o enlaces sospechosos. Si te piden estos datos para gestionar un envío, frená: puede ser una estafa. No respondas ni compartas información. Verificá siempre la situación por nuestros canales oficiales”.
Qué podemos hacer para prevenir estafas por Whatsapp
Se suele decir que “hackearon la cuenta de WhatsApp” cuando acceden a habilitar la sesión con nuestro número de teléfono en otro dispositivo. Esto es posible si los ciberdelincuentes accedieron a nuestro código de verificación, ese número que aparece cuando instalamos por primera vez la aplicación de WhatsApp en un celular o la reinstalamos en otro dispositivo.
Para evitar los hackeos, los especialistas remarcan la importancia de que, en caso que nos llegue un código de verificación, no compartirlo con nadie. Además, si la cuenta no tiene autenticación en dos pasos (2FA), es fundamental activarla, lo que se puede hacer desde el menú de “Configuración”.
En caso de que efectivamente te roben la cuenta, es fundamental avisar a tus contactos de que la cuenta fue vulnerada, notificar a WhatsApp solicitando que la misma sea desactivada y cerrar todas las sesiones activas en WhatsApp Web.
Qué hacer si nuestros datos fueron vulnerados
¿Podemos hacer algo para saber si nuestros datos fueron vulnerados? Existen algunas herramientas para detectarlo, como el verificador de contraseñas de Google, disponible en la configuración de tu cuenta, que analiza si alguna clave guardada fue expuesta.
Si una cuenta aparece comprometida, lo urgente es cambiar la contraseña por una nueva, única y robusta. En lo posible, hay que evitar claves repetidas en distintos servicios y no usar datos personales como nombres, fechas o secuencias simples.
Si el robo de datos incluye información sensible como el número de trámite del DNI lo que uno puede hacer como medida defensiva es renovar el DNI, para tener un número de trámite nuevo. Así, las credenciales para entrar al ANSES o a otro organismo del Estado van a tener otro enlace de ingreso.
Por otro lado, es útil eliminar cuentas que ya no uses y revisar qué plataformas siguen teniendo tus datos guardados.
Es importante tener presente estos consejos para prevenir cualquier estafa:
- Nunca responder correos electrónicos que soliciten datos personales y no hacer click en el enlace que compartan.
- Tener en cuenta que “nunca un banco o un organismo público te va a pedir que cambies tus datos personales o claves por Internet”, a través de un enlace enviado en un correo, por redes sociales o mediante un llamado telefónico.
- Estar atento a la redacción del mensaje o en el enlace enviado. Muchas veces es casi imperceptible, pero en algún lugar dejan ver el fraude: faltas de ortografías u alteraciones en la URL que supuestamente es oficial.
- Si te contactan desde un organismo público o privado vía WhatsApp, verificá el logo de autenticación del organismo público que se está contactando.
Fecha de publicación original: 20/09/2026
Seguir leyendo
“Detienen a Bausili”: el anuncio falso que usa al titular del Banco Central para promocionar una supuesta plataforma de inversión y estafar a los usuarios
18 septiembre, 2026
No, Messi no anunció un proyecto que su padre impulsó junto a Marcos Galperín: se trata de una estafa
5 septiembre, 2026
Anuncian el uso del FGS para préstamos hipotecarios: en qué invierte el Gobierno la “plata de los jubilados”
26 agosto, 2026
Comentarios
Valoramos mucho la opinión de nuestra comunidad de lectores y siempre estamos a favor del debate y del intercambio. Por eso es importante para nosotros generar un espacio de respeto y cuidado, por lo que por favor tené en cuenta que no publicaremos comentarios con insultos, agresiones o mensajes de odio, desinformaciones que pudieran resultar peligrosas para otros, información personal, o promoción o venta de productos. Muchas gracias.